भारतीय सेना को निशाना बना रहे पाकिस्तानी हैकर्स? आईआईटी भी निशाने पर
👤
prativad
👁 4081 व्यूज
📍 भोपाल
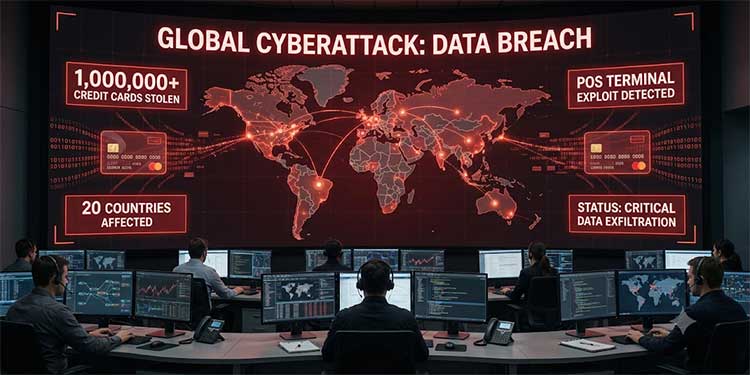
इस साल 2023 जनवरी से पाकिस्तान की ओर से साइबर हमले बढ़ गए हैं। इन हमलों के पीछे हैकर्स के एक खास ग्रुप का नाम सामने आ रहा है।
पाकिस्तान ने जब भी भारत की ओर आंख उठाने की कोशिश की, उसे भारतीय सेना से मुंह की खानी पड़ी. यही कारण है कि भारतीय सेना तो पाकिस्तान के निशाने पर रहती ही है, लेकिन अब पड़ोसी देश की नापाक नजर देश के शीर्ष शिक्षण संस्थानों पर भी है। भारतीय सुरक्षा शोधकर्ताओं ने इसे लेकर एक अलर्ट जारी किया है, जिसमें कहा गया है कि भारतीय सेना के साथ-साथ आईआईटी और एनआईटी जैसे प्रमुख संस्थान पाकिस्तानी हैकर्स के निशाने पर हैं।
गैजेट्स नाउ की रिपोर्ट के मुताबिक, सुरक्षा शोधकर्ताओं ने हाल के दिनों में एक साइबर हमले की लहर का पता लगाया है, जिसके पीछे पाकिस्तान स्थित ट्रांसपेरेंट ट्राइब नाम का एक हैकर समूह शामिल है। पारदर्शी जनजाति का एक उपखंड है, जिसे साइडकॉपी कहा जाता है, जो भारतीय रक्षा प्रतिष्ठानों को निशाना बनाने में शामिल रहा है।
हैकिंग का पता कैसे चला?
हैकिंग ऑपरेशन तब सामने आया जब हाल ही में DRDO के एक वरिष्ठ वैज्ञानिक को गिरफ्तार किया गया। यह वैज्ञानिक हनीट्रैप में फंस गया था और उस पर पाकिस्तानी एजेंटों को संवेदनशील जानकारी देने का आरोप है। ये हैकर्स कैसे काम करते हैं और किन टूल्स का इस्तेमाल करते हैं, इसके बारे में अहम जानकारी हाथ लगी है।
मई 2022 से, ट्रांसपेरेंट ट्राइब का ध्यान मुख्य रूप से भारतीय प्रौद्योगिकी संस्थानों (आईआईटी), राष्ट्रीय प्रौद्योगिकी संस्थानों (एनआईटी) और देश के कुछ शीर्ष बिजनेस स्कूलों को लक्षित करने पर रहा है।
2023 की शुरुआत के बाद से ये हमले बढ़े हैं. हालांकि अभी तक यह साफ नहीं हो पाया है कि इन संस्थानों को निशाना बनाने के पीछे क्या वजह है, लेकिन इनमें से कुछ संस्थान भारतीय सेना के साथ मिलकर काम कर रहे हैं, इसलिए आशंका है कि इसी वजह से इन्हें निशाना बनाया जा रहा है।
मैलवेयर का उपयोग करना
रिपोर्ट के मुताबिक ये हैकर्स भारतीय सरकारी एजेंसियों को निशाना बनाने के लिए Linux मैलवेयर Poseidon का भी इस्तेमाल कर रहे हैं. कुछ रिपोर्ट्स में कहा गया है कि हैकर्स पीड़ित को फंसाने के लिए बिंजचैट और चैटिको जैसे मैसेजिंग ऐप का इस्तेमाल कर रहे हैं। हैकर्स इन ऐप्स के जरिए GraviTRAT ट्रोजन भेज रहे हैं। GravityRAT एक रिमोट एक्सेस टूल है, जिसका उपयोग 2015 से किया जा रहा है।