🔴 TRENDING NOW!
सीतारमण ने ग्लोबल टैक्स नियमों में BRICS की बड़ी भूमिका की वकालत, भारत ने दो नए वर्किंग ग्रुप का प्रस्ताव रखा राधिका आप्टे का खुलासा: लीक हुई निजी फुटेज के बाद 4 दिनों तक घर से नहीं निकलीं भारत का KAL Drone: 1,000 KM तक की रेंज, पोखरण में स्वदेशी Long-Range Attack Drone का परीक्षण भारतीय संस्कृति-जीवनशैली में आयुर्वेद सदियों से समाहित है: मुख्यमंत्री डॉ. मोहन यादव MP पुलिस के नए सोशल मीडिया नियम: वर्दी में रील्स और गोपनीय जानकारी शेयर करने पर रोक मध्यप्रदेश का चारों ओर होगा विकास, सीएम डॉ. मोहन ने डेवलमेंट के लिए मंजूर किए 13 हजार 790 करोड़ रुपये ISRO का फ्री AI/ML कोर्स: 4 अक्टूबर तक करें आवेदन, जानें आवेदन का तरीका सीएम डॉ. यादव ने गांधी सागर वाइल्डलाइफ सैंक्चुरी में छोड़ी चीता 'सीसीबी-2', कहा- यह कदम हमारी "जियो और जीने दो" की भावना दिखाता है तथ्यों के साथ संवाद करें राहुल गांधी, मध्यप्रदेश के विकास की वास्तविक तस्वीर देखें : मुख्यमंत्री डॉ. मोहन यादव कोई बनेगा सीए-कोई वकील-कोई शुरू करेगा स्टार्टअप, बच्चों से इंप्रेस सीएम डॉ. मोहन ने 7400 से ज्यादा छात्रों को दी स्कूटी

चीन ने अमेरिकी ट्रेजरी विभाग को हैक किया

👤
prativad
👁 4941 व्यूज
📍 नई दिल्ली
चीन ने अमेरिकी ट्रेजरी विभाग को हैक किया
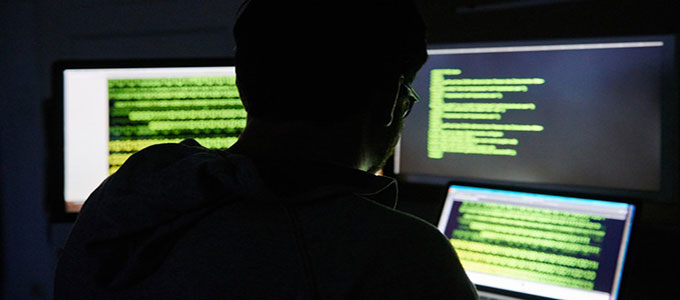
31 दिसंबर 2024। एक बड़े साइबर सुरक्षा उल्लंघन में, कथित चीनी राज्य-प्रायोजित हैकरों ने अमेरिकी ट्रेजरी विभाग के अवर्गीकृत दस्तावेजों और कार्यस्थानों तक पहुंच बना ली। इस घटना को अमेरिकी खुफिया समुदाय ने "बड़ी घटना" के रूप में वर्गीकृत किया है और इसके प्रभाव का आकलन किया जा रहा है।

घटना का खुलासा
8 दिसंबर को थर्ड-पार्टी सॉफ़्टवेयर सेवा प्रदाता बियॉन्डट्रस्ट ने ट्रेजरी विभाग को इस उल्लंघन की जानकारी दी। हैकर्स ने एक सुरक्षा कुंजी हासिल कर ली, जो ट्रेजरी के क्लाउड-आधारित तकनीकी सहायता सेवा को सुरक्षित करती थी। इस कुंजी के माध्यम से, हैकर्स ने सुरक्षा को बायपास कर अवर्गीकृत दस्तावेज़ों और विशिष्ट कार्यस्थानों तक पहुंच प्राप्त की।

ट्रेजरी विभाग की प्रतिक्रिया
30 दिसंबर को ट्रेजरी विभाग ने एक आधिकारिक पत्र में कहा, "उपलब्ध संकेतकों के आधार पर, इस घटना को चीनी राज्य प्रायोजित एडवांस्ड पर्सिस्टेंट थ्रेट (APT) समूह से जोड़ा गया है।"

विभाग ने इस घटना को "प्रमुख साइबर सुरक्षा उल्लंघन" घोषित किया और FBI, खुफिया एजेंसियों, और अन्य जांचकर्ताओं के साथ मिलकर जांच शुरू कर दी। समझौता की गई सेवा को ऑफ़लाइन कर दिया गया है, और वर्तमान में कोई सबूत नहीं है कि हैकर्स अभी भी ट्रेजरी की जानकारी तक पहुंच बनाए हुए हैं।

न्यू यॉर्क टाइम्स की रिपोर्ट
ट्रेजरी के प्रवक्ता ने कहा कि विभाग साइबर खतरों को गंभीरता से लेता है और वित्तीय प्रणाली की सुरक्षा के लिए निजी और सार्वजनिक भागीदारों के साथ मिलकर काम करता है। इस घटना की विस्तृत जानकारी कांग्रेस को 30 दिनों में सौंपी जाएगी।

सॉल्ट टाइफून का संदर्भ
यह घटना एक अन्य कथित चीनी हैकिंग समूह "सॉल्ट टाइफून" द्वारा हाल ही में अमेरिकी दूरसंचार प्रणालियों में की गई घुसपैठ के बाद सामने आई है। इस घुसपैठ में अमेरिकी अधिकारियों के फोन वार्तालाप और टेक्स्ट संदेशों तक पहुंच शामिल थी।

बीजिंग का इनकार
चीनी विदेश मंत्रालय ने इन आरोपों को खारिज करते हुए कहा कि अमेरिका हैकिंग के दावों का इस्तेमाल चीन को बदनाम करने और एकतरफा प्रतिबंधों को सही ठहराने के लिए करता है। प्रवक्ता माओ निंग ने कहा, "हम अमेरिका से आग्रह करते हैं कि वह साइबर सुरक्षा मुद्दों का इस्तेमाल चीन को बदनाम करने के लिए बंद करे।"

यह घटना अमेरिका-चीन संबंधों में साइबर सुरक्षा के बढ़ते तनाव को उजागर करती है।
Tags :