🔴 TRENDING NOW!
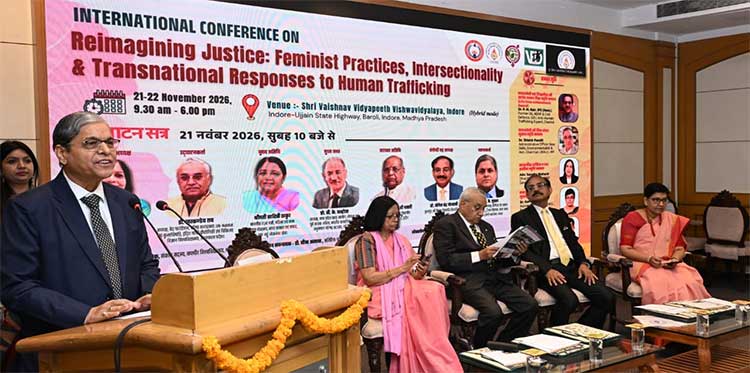
महिला एशियन चैंपियंस ट्रॉफी: भोपाल में मलेशिया ने कोरिया को हराया, जापान की चीन पर लगातार तीसरी जीत श्री वैष्णव विद्यापीठ विश्वविद्यालय में ‘न्याय की पुनर्कल्पना’ विषय पर अंतरराष्ट्रीय सम्मेलन का शुभारंभ दुनिया के 20 से अधिक देशों में साइबर हमला, 10 लाख से ज्यादा क्रेडिट और डेबिट कार्ड का डेटा चोरी आरएनटीयू में गूगल एआई एजुकेटर सीरीज वर्कशॉप का आयोजन, 200 से अधिक शिक्षकों ने सीखे गूगल के एआई टूल्स ‘सा रे गा मा पा’ के टॉप 10 कंटेस्टेंट्स की धमाकेदार परफॉर्मेंस, म्यूज़िकल सरप्राइज़ और यादगार पलों से सजेगा वीकेंड अमेरिकी बैंकों में AI एजेंटों की अनधिकृत घुसपैठ का संदेह, OpenAI के खिलाफ आपराधिक जांच शुरू भोपाल पुलिस थाने के कंप्यूटर पर साइबर हमला, MP-CERT ने हैकरों को दी मात बोत्सवाना से आई मादा चीता KOMG 3 ने कूनो में चार स्वस्थ शावकों को दिया जन्म, भारत में चीतों की संख्या बढ़कर हुई 62 2035 तक इस्लाम बन सकता है दुनिया का सबसे बड़ा धर्म, ईसाई धर्म को पीछे छोड़ने का अनुमान: प्यू रिसर्च भारत के साथ मुक्त व्यापार समझौते पर बातचीत कर रहा रूस, पुतिन ने बताया प्रमुख बाजार

MP-CERT ने एमपी सरकार की वेबसाइटों पर बड़ा साइबर हमला नाकाम किया

👤
prativad
👁 1363 व्यूज
📍 भोपाल
MP-CERT ने एमपी सरकार की वेबसाइटों पर बड़ा साइबर हमला नाकाम किया
14 जनवरी 2026। मध्य प्रदेश सरकार की कई वेबसाइटों को निशाना बनाकर किए गए एक गंभीर साइबर हमले को MP-CERT ने समय रहते विफल कर दिया। यह हमला IcePeony नाम के कुख्यात साइबर जासूसी ग्रुप से जुड़ा बताया जा रहा है, जिसे सरकारी डिजिटल इंफ्रास्ट्रक्चर पर हमलों के लिए जाना जाता है।

दिसंबर 2025 में MP-CERT को एक संदिग्ध SEO पॉइज़निंग रीडायरेक्ट हमले का अलर्ट मिला। तुरंत कार्रवाई करते हुए MP-CERT ने मध्य प्रदेश स्टेट इलेक्ट्रॉनिक्स डेवलपमेंट कॉर्पोरेशन (MPSeDC) के साथ मिलकर खतरे की पहचान की और उसे निष्क्रिय कर दिया। अधिकारियों के अनुसार न तो किसी तरह का डेटा लीक हुआ और न ही किसी सरकारी सेवा में बाधा आई।

जांच में सामने आया कि यह हमला केवल फर्जी सट्टेबाजी या गेमिंग लिंक तक सीमित नहीं था, बल्कि यह एक सुनियोजित और राज्य-प्रायोजित एडवांस्ड पर्सिस्टेंट थ्रेट था। इस हमले में इस्तेमाल किया गया मैलवेयर बेहद छिपा हुआ था, जो सामान्य एंटीवायरस सिस्टम की पकड़ से बाहर रहा। हमलावरों ने वैध IIS कंपोनेंट्स जैसे नामों वाली धोखेबाज़ DLL फाइलें इस्तेमाल कीं, भारी पैकिंग और रनटाइम डिक्रिप्शन के जरिए अपनी मौजूदगी छुपाई और आधुनिक सुरक्षा उपायों को चकमा देने की कोशिश की।

अलर्ट के बाद MP-CERT और MPSeDC ने 48 घंटे तक गहन निगरानी और रिस्पॉन्स अभ्यास चलाया। सिस्टम की अखंडता की पुष्टि की गई और यह सुनिश्चित किया गया कि सभी डिजिटल सेवाएं बिना रुकावट चलती रहें। तकनीकी विश्लेषण में यह भी सामने आया कि देश के अन्य राज्यों में भी इसी तरह के SEO पॉइज़निंग हमलों के संकेत मिले हैं। इस पूरे मामले की विस्तृत रिपोर्ट CERT-In, भारत सरकार के साथ साझा की गई है।

इसके बाद MPSeDC ने सरकारी आईटी सिस्टम का व्यापक ऑडिट किया। अनावश्यक एक्सेस पॉइंट बंद किए गए, पुरानी और अनुपयोगी वेबसाइटें हटाई गईं, और सभी सर्वरों को लेटेस्ट पैच व अपडेट से सुरक्षित किया गया। भविष्य के खतरों से निपटने के लिए सिस्टम-लेवल सुरक्षा नियंत्रण और मज़बूत किए गए।

साइबर सुरक्षा को और बेहतर बनाने के लिए SBOM का कार्यान्वयन, सोर्स कोड एनालिसिस और नियमित ऑडिट शुरू किए गए। MP-CERT द्वारा साझा किए गए मैलवेयर सिग्नेचर को एंटीवायरस सिस्टम में शामिल किया गया, जिससे राज्य के डिजिटल इंफ्रास्ट्रक्चर की सुरक्षा और निगरानी क्षमता पहले से कहीं मजबूत हुई है।
Tags :