टेलीकॉम नेटवर्क में गहराई तक घुसे चीनी हैकर्स, वैश्विक जासूसी का खतरा बढ़ा
👤
prativad
👁 1445 व्यूज
📍 भोपाल
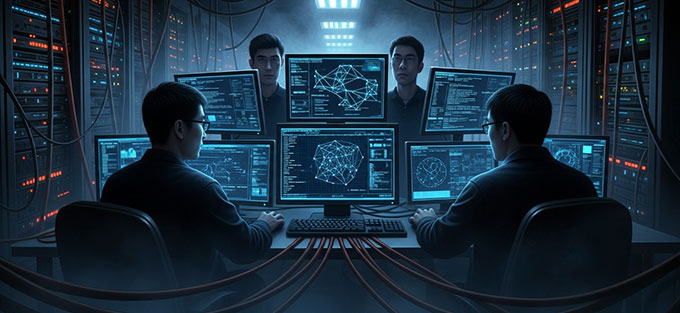
28 मार्च 2026। दुनिया भर के टेलीकॉम नेटवर्क को निशाना बनाकर चलाए जा रहे एक गुप्त साइबर अभियान ने सुरक्षा एजेंसियों की चिंता बढ़ा दी है। इस अभियान को चीन से जुड़े खतरनाक हैकर ग्रुप “रेड मेनशेन” से जोड़ा जा रहा है, जो संचार ढांचे के भीतर छिपकर बड़े पैमाने पर जासूसी की क्षमता विकसित कर रहा है।
साइबर सुरक्षा कंपनी Rapid7 की रिपोर्ट के मुताबिक, हमलावर पारंपरिक हैकिंग से आगे बढ़कर नेटवर्क के अंदर “डिजिटल स्लीपर सेल” की तरह मौजूद रह रहे हैं। इनका मकसद सिर्फ घुसपैठ करना नहीं, बल्कि लंबे समय तक बिना पकड़े सिस्टम के भीतर टिके रहना है।
रिपोर्ट में बताया गया है कि इस अभियान का केंद्र BPFDoor नाम का एक बेहद खतरनाक Linux बैकडोर है, जो Berkeley Packet Filter तकनीक के जरिए कर्नेल स्तर पर काम करता है। खास बात यह है कि यह सामान्य मैलवेयर की तरह कोई संदिग्ध ट्रैफिक नहीं बनाता और तब तक निष्क्रिय रहता है जब तक इसे खास तरीके से सक्रिय न किया जाए। यही वजह है कि इसे पकड़ना बेहद मुश्किल हो जाता है।
विशेषज्ञों का कहना है कि इस तरह की तकनीक हमलावरों को पारंपरिक सुरक्षा सिस्टम को चकमा देने और लंबे समय तक नेटवर्क में छिपे रहने की सुविधा देती है।
हालिया मामलों में अमेरिका और यूरोप के कई टेलीकॉम नेटवर्क इस तरह की घुसपैठ का शिकार बने हैं। Viasat समेत कई कंपनियों की सुरक्षा में सेंध के संकेत मिले हैं, जबकि “Salt Typhoon” नाम का एक और चीन-समर्थित ग्रुप भी ऐसे अभियानों से जुड़ा बताया जा रहा है। कनाडा और यूरोप के बड़े ऑपरेटर—जैसे Orange और Bouygues Telecom—भी डेटा लीक की घटनाओं से प्रभावित हुए हैं।
इन हमलों की सबसे चिंताजनक बात यह है कि इनका लक्ष्य सिर्फ डेटा चोरी नहीं, बल्कि टेलीकॉम नेटवर्क के भीतर स्थायी और गुप्त पहुंच बनाना है। हमलावर खास तौर पर संवेदनशील जानकारी—जैसे सब्सक्राइबर पहचान, सिग्नलिंग डेटा और कम्युनिकेशन मेटाडेटा—पर नजर रख रहे हैं।
Rapid7 के चीफ साइंटिस्ट ने चेतावनी दी है कि टेलीकॉम इंफ्रास्ट्रक्चर तक पहुंच का मतलब केवल किसी एक कंपनी में घुसना नहीं, बल्कि पूरी आबादी के कम्युनिकेशन सिस्टम के करीब पहुंच जाना है। यानी यह खतरा सीधे-सीधे राष्ट्रीय सुरक्षा और नागरिकों की निजता से जुड़ा हुआ है।
विशेषज्ञों के अनुसार, यह अभियान एक लंबी रणनीति का हिस्सा है, जिसमें हमलावर कर्नेल-लेवल टूल्स, पैसिव बैकडोर और क्रेडेंशियल चोरी करने वाले सॉफ्टवेयर का इस्तेमाल कर “परसिस्टेंट एक्सेस” बनाते हैं। एक बार अंदर पहुंचने के बाद, वे लंबे समय तक निगरानी कर सकते हैं और जरूरत पड़ने पर नेटवर्क को बाधित भी कर सकते हैं।
कुल मिलाकर, यह मामला दिखाता है कि साइबर जासूसी अब सिर्फ सिस्टम हैक करने तक सीमित नहीं रही, बल्कि यह देशों के डिजिटल ढांचे के भीतर गहराई तक पैठ बनाने की रणनीति में बदल चुकी है।