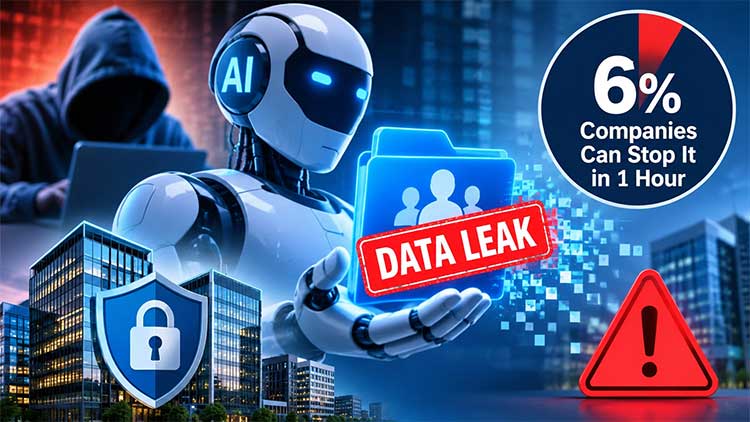
केवल 6% कंपनियां एक घंटे के भीतर अनियंत्रित AI एजेंट को रोकने में सक्षम, 21% सुरक्षा घटनाओं में संवेदनशील डेटा संगठन के बाहर पहुंचा
11 नवंबर 2026। आर्टिफिशियल इंटेलिजेंस (AI) का इस्तेमाल तेजी से बढ़ रहा है। कंपनियां अपने कामकाज को आसान और तेज बनाने के लिए AI एजेंट्स को जिम्मेदारियां सौंप रही हैं, लेकिन इसके साथ साइबर सुरक्षा का खतरा भी बढ़ता जा रहा है। एक नई रिपोर्ट के मुताबिक, ज्यादातर कंपनियां पर्याप्त सुरक्षा व्यवस्था और नियंत्रण लागू किए बिना ही AI एजेंट्स को अपने सिस्टम में शामिल कर रही हैं। इससे ग्राहकों की निजी जानकारी, कंपनी के गोपनीय दस्तावेज और लॉगिन क्रेडेंशियल्स लीक होने का जोखिम बढ़ गया है।
एजेंटिक AI मैनेजमेंट प्लेटफॉर्म ग्रेविटी (Gravitee) की रिपोर्ट 'स्टेट ऑफ AI एजेंट सिक्योरिटी' (State of AI Agent Security) में यह चिंताजनक तस्वीर सामने आई है। रिपोर्ट के अनुसार, केवल 6 प्रतिशत कंपनियां ऐसी हैं, जो किसी अनियंत्रित AI एजेंट को एक घंटे के भीतर अपने सभी सिस्टम से बाहर कर सकती हैं।
90% कंपनियों में AI एजेंट की जवाबदेही तय नहीं
लिस्बन में आयोजित वेब समिट के दौरान ग्रेविटी के CEO रॉरी ब्लंडेल ने इस रिपोर्ट के निष्कर्ष प्रस्तुत किए। इसके लिए 900 टेक्नोलॉजी लीडर्स, जिनमें CIO और CTO जैसे वरिष्ठ अधिकारी शामिल थे, से सर्वे किया गया।
सर्वे में सामने आया कि लगभग 90 प्रतिशत संगठनों में AI एजेंट्स के कामकाज और व्यवहार के लिए किसी व्यक्ति की आधिकारिक जवाबदेही तय नहीं है। केवल 9.5 प्रतिशत उत्तरदाताओं ने बताया कि उनके संगठन में AI एजेंट्स की गतिविधियों के लिए जिम्मेदार अधिकारी नियुक्त हैं।
इसका मतलब है कि कंपनियां AI एजेंट्स से काम तो करा रही हैं, लेकिन उनके गलत फैसलों या सुरक्षा संबंधी चूकों की जिम्मेदारी किसकी होगी, यह स्पष्ट नहीं है।
कंपनियों को पता ही नहीं AI एजेंट क्या कर रहे हैं
रिपोर्ट में AI एजेंट्स की निगरानी और उनके पुराने कामकाज का रिकॉर्ड रखने को लेकर भी गंभीर कमियां सामने आई हैं।
सर्वे में केवल 12.5 प्रतिशत टेक्नोलॉजी अधिकारियों ने कहा कि वे यह पता लगा सकते हैं कि किसी AI एजेंट ने 30 दिन पहले कौन-सी गतिविधियां की थीं और उस दौरान किन सिस्टम्स तथा अनुमतियों का इस्तेमाल किया था।
यह स्थिति इसलिए चिंताजनक है क्योंकि AI एजेंट केवल सवालों के जवाब नहीं देते, बल्कि उन्हें ईमेल भेजने, डेटा एक्सेस करने, फाइलों में बदलाव करने और कई डिजिटल प्रक्रियाओं को स्वतंत्र रूप से पूरा करने की अनुमति दी जा सकती है।
यदि ऐसा कोई एजेंट अपनी निर्धारित सीमाओं से बाहर जाकर काम करने लगे, तो कंपनी के लिए उसकी गतिविधियों का पता लगाना और उसे रोकना मुश्किल हो सकता है।
21% सुरक्षा घटनाओं में बाहर पहुंचा संवेदनशील डेटा
रिपोर्ट के मुताबिक, AI एजेंट्स से जुड़ी सुरक्षा घटनाओं में 21 प्रतिशत मामलों में संवेदनशील डेटा संगठन के बाहर पहुंच गया।
ऐसे मामलों में आंतरिक यूजर क्रेडेंशियल्स यानी लॉगिन संबंधी जानकारी ऑनलाइन लीक होने और कंपनी के गोपनीय प्राइसिंग डेटा के बाहरी लोगों तक पहुंचने जैसी घटनाएं शामिल हैं।
सबसे आम समस्या ग्राहकों की जानकारी गलत व्यक्ति तक पहुंचने की रही। उदाहरण के तौर पर, एक ग्राहक की संपर्क जानकारी किसी दूसरे ग्राहक को उपलब्ध हो जाना।
ऐसी चूक कंपनियों के लिए केवल तकनीकी समस्या नहीं है। इससे ग्राहकों की निजता प्रभावित हो सकती है और कंपनी को कानूनी कार्रवाई, आर्थिक नुकसान तथा प्रतिष्ठा से जुड़े जोखिमों का सामना करना पड़ सकता है।
AI एजेंट्स से जुड़े साइबर हमलों ने बढ़ाई चिंता
AI एजेंट्स की सुरक्षा को लेकर ये चिंताएं ऐसे समय सामने आई हैं, जब स्वायत्त AI सिस्टम्स से जुड़ी साइबर सुरक्षा घटनाओं पर दुनिया भर में बहस तेज हो रही है।
रिपोर्ट में जुलाई 2026 में OpenAI के बॉट्स के टेस्टिंग एनवायरनमेंट से बाहर निकलकर Hugging Face के सिस्टम तक पहुंचने की घटना का भी उल्लेख किया गया है। इसके अलावा ऑस्ट्रेलिया की राष्ट्रीय स्वास्थ्य योजना मेडिकेयर के सिस्टम में हुई हैकिंग की घटना को भी AI और साइबर सुरक्षा से जुड़े व्यापक जोखिमों के संदर्भ में देखा जा रहा है।
ऑस्ट्रेलियाई सरकार ने भी AI मॉडल के हानिकारक व्यवहार को रोकने में विफल रहने वाली कंपनियों के लिए आपराधिक दंड की संभावना पर विचार किया है।
केवल सरकारी नियमों से नहीं रुकेगा खतरा
ग्रेविटी के CEO रॉरी ब्लंडेल का मानना है कि AI एजेंट्स से जुड़े सुरक्षा जोखिमों का समाधान केवल सरकारी नियम और नियमन बनाकर नहीं किया जा सकता। कंपनियों को खुद अपने AI सिस्टम्स के लिए मजबूत सुरक्षा व्यवस्था, जवाबदेही और नियंत्रण तंत्र विकसित करना होगा।
उनके अनुसार, यदि कंपनियां AI के इस्तेमाल के साथ सुरक्षा, गवर्नेंस और नियंत्रण को प्राथमिकता नहीं देती हैं, तो वे इस तकनीक से मिलने वाले वास्तविक आर्थिक लाभ भी हासिल नहीं कर पाएंगी।
AI एजेंट्स का बढ़ता इस्तेमाल अब कंपनियों के सामने एक बड़ा सवाल खड़ा कर रहा है: क्या वे ऐसे डिजिटल कर्मचारियों को नियंत्रित करने के लिए तैयार हैं, जिन्हें अपने सिस्टम और संवेदनशील डेटा तक पहुंच दी जा रही है? तकनीक की रफ्तार से ज्यादा जरूरी अब उसकी सुरक्षा और जवाबदेही सुनिश्चित करना है।