17 सितंबर 2026। भारत के सरकारी और रक्षा संस्थानों को निशाना बनाने वाले एक नए साइबर अभियान का खुलासा हुआ है। साइबर सुरक्षा कंपनी Zscaler की ThreatLabz टीम के मुताबिक, पाकिस्तान-नexus वाले APT36 ने अगस्त 2026 में “Operation RapidRust” नाम से एक नया अभियान चलाया, जिसमें भारत और अफगानिस्तान के सरकारी तथा रक्षा संगठनों को निशाना बनाया गया।
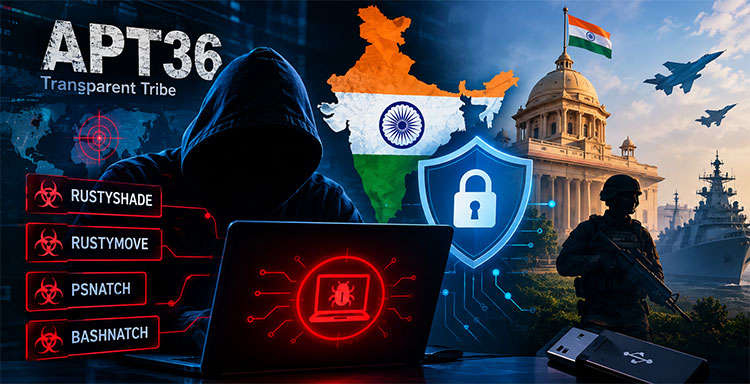
इस अभियान में हमलावरों ने पहले इस्तेमाल किए जा रहे तरीकों को और विकसित करते हुए कई नए Malware और post-compromise tools तैयार किए हैं। शोधकर्ताओं ने RUSTYSHADE, RUSTYMOVE, PSNATCH और BASHNATCH नाम के चार नए टूल की पहचान की है। इनमें Windows और Linux दोनों वातावरणों को प्रभावित करने वाले टूल शामिल हैं।
क्या है RUSTYSHADE?
RUSTYSHADE एक नया Rust-based backdoor है। ThreatLabz के अनुसार, यह कमांड और कंट्रोल के लिए हमलावरों द्वारा नियंत्रित निजी GitHub repositories का इस्तेमाल करता है। इसके साथ C2 communication को सुरक्षित करने के लिए AES-256-GCM encryption का इस्तेमाल किया जाता है। इससे सामान्य नेटवर्क ट्रैफिक में malicious communication को पहचानना मुश्किल हो सकता है।
USB के जरिए air-gapped नेटवर्क तक पहुंचने की कोशिश
इस अभियान का एक महत्वपूर्ण हिस्सा RUSTYMOVE है। यह compromised computer से malicious files को connected removable media, जैसे USB storage, में कॉपी करने के लिए इस्तेमाल किया जाता है।
इस तकनीक का उद्देश्य उन नेटवर्क तक पहुंच बनाने में मदद करना हो सकता है जो इंटरनेट से अलग या air-gapped हैं। रक्षा और संवेदनशील सरकारी संस्थानों में ऐसे अलग नेटवर्क का इस्तेमाल महत्वपूर्ण प्रणालियों की सुरक्षा के लिए किया जाता है।
संवेदनशील फाइलों की चोरी के लिए PSNATCH और BASHNATCH
ThreatLabz ने PSNATCH नाम के PowerShell-based file-stealing tool की भी पहचान की है। यह पहले से तय directories को स्कैन करके खास file extensions वाली फाइलों को खोजता है और उन्हें हमलावरों के infrastructure तक पहुंचाने की कोशिश करता है।
इसी तरह BASHNATCH Linux वातावरण के लिए इसी तरह का file-stealing tool है। शोध के अनुसार, APT36 ने compromised systems में local network की active machines और network shares की पहचान कर आगे बढ़ने की कोशिश भी की।
भारतीय News Websites की नकल कर बनाए फर्जी Domain
इस अभियान का एक दिलचस्प पहलू यह है कि हमलावरों ने लोकप्रिय भारतीय समाचार वेबसाइटों जैसे दिखने वाले typosquatted domains भी बनाए।
ThreatLabz के अनुसार, इनमें theprints[.]org, जो ThePrint की वेबसाइट की नकल करता था, और indiatodays[.]org, जो India Today जैसे दिखने के लिए बनाया गया था, शामिल थे। इन domains का इस्तेमाल malicious PowerShell scripts और payloads पहुंचाने के लिए किया गया।
यानी हमले का एक अहम हिस्सा तकनीक से ज्यादा विश्वसनीयता का भ्रम पैदा करना है। किसी अधिकारी या कर्मचारी को परिचित दिखने वाली News Website का लिंक मिलने पर वह उसे सामान्य लिंक समझ सकता है।
APT36 पहले भी भारत को बनाता रहा है निशाना
APT36, जिसे Transparent Tribe के नाम से भी जाना जाता है, पहले से भारतीय सरकारी, सैन्य और रक्षा क्षेत्र से जुड़े संगठनों को निशाना बनाने के लिए जाना जाता है। Digital Security Council of India की एक threat advisory में भी APT36 को भारतीय सरकार, aerospace, defence forces और defence contractors को target करने वाला cyber-espionage actor बताया गया है।
फरवरी 2026 में CYFIRMA ने भी भारतीय सरकारी संस्थानों को निशाना बनाने वाले APT36 अभियान की जानकारी दी थी, जिसमें malicious ZIP files, shortcut files और PowerPoint add-in के जरिए infection chain तैयार की गई थी।
सरकारी संस्थानों के लिए खतरे का मतलब
Operation RapidRust से यह संकेत मिलता है कि संवेदनशील संस्थानों के लिए केवल traditional antivirus या firewall पर निर्भर रहना पर्याप्त नहीं है। Phishing, fake domains, cloud services, removable media और legitimate platforms के दुरुपयोग को भी security monitoring में शामिल करना जरूरी है।
विशेष रूप से सरकारी और रक्षा नेटवर्क में कर्मचारियों को suspicious links, ZIP files, PowerShell scripts और अनजान USB devices के प्रति सतर्क रहने की जरूरत है।
Zscaler ThreatLabz के अनुसार, Operation RapidRust में APT36 की गतिविधियां अगस्त 2026 में देखी गईं और इस अभियान में भारत तथा अफगानिस्तान के सरकारी एवं रक्षा संगठनों को target किया गया।