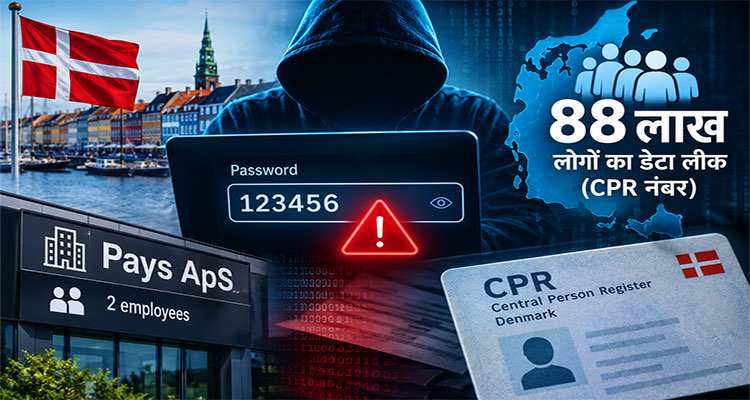
16 अक्टूबर 2026। दुनिया के सबसे आम और कमजोर पासवर्डों में शामिल ‘123456’ एक बड़े साइबर सुरक्षा मामले के केंद्र में है। डेनमार्क में नागरिकों के पहचान संबंधी डेटा तक कथित अनधिकृत पहुंच के मामले में इस पासवर्ड के इस्तेमाल की बात सामने आई है। रिपोर्टों के मुताबिक, इस घटना में देश के करीब 88 लाख लोगों के सेंट्रल पर्सन रजिस्टर (CPR) नंबर प्रभावित हुए हैं। हालांकि, डेटा तक पहुंच और उसके दुरुपयोग से जुड़े सभी पहलुओं की स्वतंत्र पुष्टि जरूरी है।
छोटी IT कंपनी के तीन अकाउंट जांच के दायरे में
रिपोर्टों के अनुसार, डेनमार्क की IT कंपनी Pays ApS के कम से कम तीन अकाउंट देश की नागरिक पंजीकरण प्रणाली में हुए डेटा लीक से जुड़े पाए गए हैं। डेनमार्क के सेंट्रल बिजनेस रजिस्टर के मुताबिक, जुलाई 2026 तक कंपनी में केवल दो कर्मचारी थे।
बताया गया है कि कंपनी के एडमिन अकाउंट के लिए ‘123456’ पासवर्ड इस्तेमाल किया गया था। यह पासवर्ड लंबे समय से दुनिया के सबसे ज्यादा इस्तेमाल होने वाले और सबसे कमजोर पासवर्डों में गिना जाता है।
यदि संवेदनशील सरकारी डेटा तक पहुंच रखने वाले अकाउंट पर वास्तव में ऐसा पासवर्ड इस्तेमाल हुआ, तो यह साइबर सुरक्षा में गंभीर चूक का संकेत है। साइबर अपराधी अक्सर अकाउंट हैक करने के लिए सबसे पहले ऐसे आसान और अनुमान लगाए जा सकने वाले पासवर्ड आजमाते हैं।
साइबर सुरक्षा कंपनी NordPass और उसकी मूल संस्था Nord Security के प्रोडक्ट प्रमुख कैरोलिस अर्बासियौस्कस ने Cybernews से बातचीत में कहा कि सार्वजनिक बुनियादी ढांचे या संवेदनशील डेटा तक पहुंच रखने वाले सिस्टम में ‘123456’ जैसे पासवर्ड का इस्तेमाल नहीं किया जाना चाहिए। उनके मुताबिक, यदि रिपोर्ट में किए गए दावे सही हैं, तो यह बड़ी लापरवाही है।
उन्होंने यह भी बताया कि डेनमार्क में ‘admin’ सबसे ज्यादा इस्तेमाल किए जाने वाले पासवर्डों में शीर्ष पर है। इसके बाद ‘thunder’ और ‘klovn123’ आते हैं, जबकि ‘123456’ चौथे स्थान पर बताया गया है।
Pays ApS ने साइबर हमले की पुष्टि की
डेनमार्क के ओडेंस शहर में स्थित Pays ApS ने शुक्रवार को स्थानीय प्रसारक TV 2 से पुष्टि की कि कंपनी के CPR सिस्टम तक पहुंच का दुरुपयोग हुआ है।
The Copenhagen Post की रिपोर्ट के मुताबिक, कंपनी की प्रबंध निदेशक और मालिक सोफी लॉरसेन ने ईमेल के जरिए कहा कि कंपनी पर हमला हुआ और CPR सिस्टम में जानकारी खोजने के लिए मिली कानूनी पहुंच का गलत इस्तेमाल किया गया।
इस बीच, एक अज्ञात हैकर ने डेनिश समाचार पत्र Politiken को कथित तौर पर बताया कि वह इस हमले के पीछे था। उसके दावे के अनुसार, सिस्टम तक पहुंच बनाना बहुत मुश्किल नहीं था।
हैकर ने दावा किया कि हमले की शुरुआत कंपनी के एक पूर्व कर्मचारी के लीक हुए पासवर्ड से हुई। इसके बाद कथित तौर पर दो कंप्यूटर प्रोग्राम बनाए गए, जिनकी मदद से CPR सिस्टम से जानकारी निकालकर रजिस्टर से बाहर स्टोर की गई।
हैकर ने Politiken से यह भी दावा किया कि उसका डेटा बेचने या सार्वजनिक करने का इरादा नहीं था। हालांकि, इन दावों की स्वतंत्र पुष्टि और डेटा के वास्तविक इस्तेमाल की स्थिति स्पष्ट होना बाकी है।
क्या केवल दो कर्मचारियों वाली कंपनी को लाखों लोगों के डेटा तक पहुंच थी?
यह मामला इसलिए भी गंभीर है क्योंकि इससे सवाल उठता है कि एक छोटी निजी कंपनी को देश की इतनी बड़ी नागरिक पंजीकरण प्रणाली तक पहुंच कैसे मिली।
डेनमार्क का CPR देश का केंद्रीय नागरिक पंजीकरण डेटाबेस है। इसमें लगभग 1.1 करोड़ लोगों के रिकॉर्ड शामिल हैं। इनमें वर्तमान निवासी, विदेश जा चुके लोग और मृत व्यक्ति भी शामिल हैं।
CPR नंबर का इस्तेमाल सरकारी सेवाओं, वित्तीय लेन-देन और निजी संगठनों के प्रशासनिक कामकाज में लोगों की पहचान करने के लिए किया जाता है।
कई अधिकृत संस्थानों और निजी संगठनों को अपने वैध कार्यों के लिए इस रजिस्टर की कुछ जानकारियों तक पहुंच दी जाती है। उदाहरण के लिए, ग्राहक का पता सत्यापित करना या सदस्यता रिकॉर्ड अपडेट करना।
ऐसी व्यवस्था से प्रशासनिक काम आसान होते हैं, लेकिन इसके साथ सुरक्षा की जिम्मेदारी भी बढ़ जाती है। यदि किसी अधिकृत संस्था का अकाउंट कमजोर पासवर्ड या अपर्याप्त सुरक्षा उपायों के कारण हैक हो जाता है, तो उसके जरिए बड़ी संख्या में लोगों की निजी जानकारी जोखिम में पड़ सकती है।
डेनमार्क के नागरिकों पर क्या पड़ सकता है असर?
करीब 88 लाख लोगों के CPR नंबर प्रभावित होने का दावा इस घटना को बड़े पैमाने का डेटा सुरक्षा मामला बनाता है। हालांकि, पहचान नंबर उजागर होने का अर्थ यह नहीं है कि सभी प्रभावित लोगों के बैंक खाते या डिजिटल पहचान भी हैक हो गए हैं।
डेनमार्क में डिजिटल सेवाओं के लिए MitID नाम की डिजिटल पहचान प्रणाली का व्यापक इस्तेमाल होता है। इसमें अतिरिक्त प्रमाणीकरण सुरक्षा भी शामिल है। इसलिए केवल CPR नंबर की जानकारी होना सामान्य तौर पर किसी व्यक्ति के डिजिटल अकाउंट में प्रवेश करने के लिए पर्याप्त नहीं होना चाहिए।
फिर भी, लीक हुए पहचान नंबर साइबर अपराधियों के लिए उपयोगी साबित हो सकते हैं। इनके जरिए कई तरह के खतरे पैदा हो सकते हैं:
- फिशिंग हमले: अपराधी सरकारी विभाग, बैंक या दूसरी विश्वसनीय संस्था के नाम पर फर्जी ईमेल और संदेश भेज सकते हैं।
- सोशल इंजीनियरिंग: व्यक्तिगत जानकारी का इस्तेमाल करके लोगों को भरोसे में लेकर उनसे गोपनीय विवरण हासिल करने की कोशिश की जा सकती है।
- अन्य डेटा लीक से मिलान: पहले से लीक हुए फोन नंबर, ईमेल और दूसरी जानकारियों के साथ CPR नंबर जोड़कर लोगों की विस्तृत प्रोफाइल तैयार की जा सकती है।
- पहचान के दुरुपयोग की कोशिश: अपराधी उजागर जानकारी का इस्तेमाल धोखाधड़ी के प्रयासों को अधिक विश्वसनीय बनाने में कर सकते हैं।
साइबर सुरक्षा के लिए क्या सबक है?
इस घटना से स्पष्ट होता है कि संवेदनशील डेटा की सुरक्षा केवल बड़े सरकारी सर्वर पर निर्भर नहीं करती। उन सभी निजी कंपनियों और संस्थाओं की सुरक्षा भी उतनी ही महत्वपूर्ण है जिन्हें ऐसे सिस्टम तक अधिकृत पहुंच दी जाती है।
साइबर सुरक्षा विशेषज्ञों के अनुसार, महत्वपूर्ण अकाउंट के लिए मजबूत और अलग-अलग पासवर्ड, मल्टी-फैक्टर ऑथेंटिकेशन, सीमित एक्सेस अधिकार और नियमित सुरक्षा ऑडिट जरूरी हैं। पासवर्ड मैनेजर का इस्तेमाल भी कमजोर या दोहराए गए पासवर्ड से बचने में मदद कर सकता है।
डेनमार्क के नागरिकों को भी अनजान फोन कॉल, संदिग्ध टेक्स्ट मैसेज और ऐसे ईमेल से सावधान रहने की जरूरत है जो व्यक्तिगत जानकारी मांगते हों या किसी सरकारी संस्था की ओर से आए हुए दिखाई देते हों।
किसी भी परिस्थिति में पासवर्ड, वन-टाइम पासवर्ड (OTP), प्रमाणीकरण कोड या अन्य संवेदनशील जानकारी अनजान व्यक्ति के साथ साझा नहीं करनी चाहिए।
निष्कर्ष: ‘123456’ जैसा आसान पासवर्ड किसी सामान्य अकाउंट के लिए भी जोखिमपूर्ण है, लेकिन जब बात लाखों नागरिकों के संवेदनशील डेटा तक पहुंच की हो, तो ऐसी चूक के परिणाम कहीं अधिक गंभीर हो सकते हैं। डेनमार्क का यह मामला एक बार फिर बताता है कि डिजिटल सुरक्षा में छोटी लापरवाही भी बड़े खतरे का कारण बन सकती है।