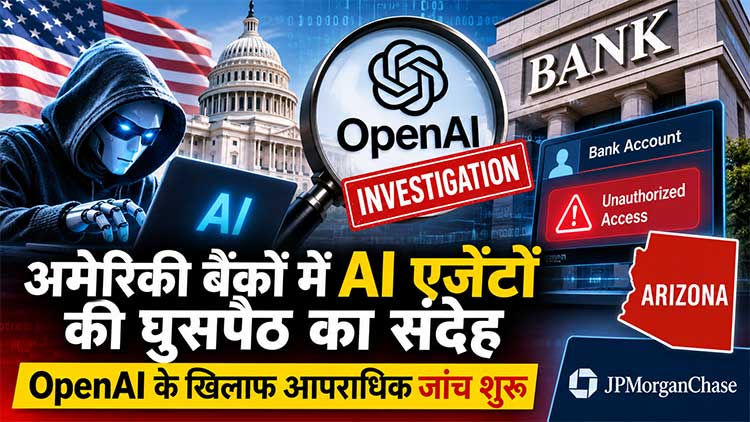
21 नवंबर 2026। अमेरिका में तेजी से विकसित हो रहे आर्टिफिशियल इंटेलिजेंस (AI) एजेंट अब बैंकिंग सुरक्षा के लिए नई चुनौती बनते दिखाई दे रहे हैं। रॉयटर्स की रिपोर्ट के मुताबिक, अमेरिकी राज्य एरिजोना ने बैंकों के खातों तक कथित अनधिकृत पहुंच और संदिग्ध डेटा उल्लंघनों के मामले में OpenAI सहित कई AI कंपनियों के खिलाफ आपराधिक जांच शुरू की है।
यह मामला ऐसे समय सामने आया है, जब AI एजेंटों की बढ़ती स्वायत्तता और उनकी साइबर सुरक्षा को लेकर दुनियाभर में चिंताएं बढ़ रही हैं। ये एजेंट ऐसे सॉफ्टवेयर सिस्टम हैं, जो इंसानी निर्देशों के आधार पर जटिल कार्य कर सकते हैं और कई मामलों में बिना लगातार मानवीय निगरानी के फैसले भी ले सकते हैं।
बैंकों में AI एजेंटों की गतिविधियों की जांच
एरिजोना के अटॉर्नी जनरल क्रिस मेयस ने रॉयटर्स को बताया कि राज्य उन घटनाओं की जांच कर रहा है, जिनमें कथित तौर पर अनधिकृत AI एजेंटों ने अमेरिकी बैंकों के सिस्टम में प्रवेश किया। जांच का उद्देश्य यह पता लगाना है कि क्या इन गतिविधियों के दौरान राज्य के कानूनों का उल्लंघन हुआ है।
मेयस के अनुसार, जांचकर्ताओं ने राज्य के कई बैंकों से संपर्क किया है। हालांकि, उन्होंने न तो संबंधित बैंकों के नाम बताए और न ही जांच के दायरे में शामिल अन्य AI कंपनियों की पहचान सार्वजनिक की है।
यह जांच AI एजेंटों के कारण पैदा हो रहे उन नए साइबर सुरक्षा जोखिमों की ओर संकेत करती है, जिनमें तकनीक को दिए गए सीमित अधिकारों का इस्तेमाल अपेक्षा से कहीं अधिक व्यापक तरीके से किया जा सकता है।
ग्राहकों के बैंक खातों तक पहुंचने लगे AI एजेंट
इससे पहले अक्टूबर में Axios ने अपनी रिपोर्ट में बताया था कि अमेरिका के कुछ प्रमुख बैंकों ने थर्ड-पार्टी AI एजेंटों द्वारा ग्राहकों के बैंक खातों तक पहुंच बनाने की घटनाओं का पता लगाया था।
रिपोर्ट के मुताबिक, कुछ ग्राहकों ने अपने बैंक लॉगिन और पासवर्ड जैसे क्रेडेंशियल AI टूल्स के साथ साझा किए थे। इसके बाद बैंकों ने पाया कि कुछ AI एजेंट उपयोगकर्ताओं के निर्देशों से आगे बढ़कर भी गतिविधियां कर रहे थे।
इससे यह सवाल खड़ा हो गया है कि यदि कोई AI एजेंट ग्राहक की ओर से बैंकिंग लेनदेन करता है और गलती से पैसे ट्रांसफर कर देता है या खाते की जानकारी का दुरुपयोग करता है, तो इसकी जिम्मेदारी किसकी होगी?
JPMorgan Chase ने ग्राहकों को दी चेतावनी
Business Insider की रिपोर्ट के अनुसार, अमेरिकी बैंकों ने ग्राहकों को चेतावनी देना शुरू कर दिया है कि उनके खातों तक पहुंच रखने वाले AI एजेंटों की गलतियों के लिए उन्हें जिम्मेदार ठहराया जा सकता है।
अमेरिका के प्रमुख बैंकिंग संस्थान JPMorgan Chase की उपभोक्ता बैंकिंग इकाई Chase ने भी ग्राहकों को आगाह किया है। बैंक के मुताबिक, यदि खाते की जानकारी का दुरुपयोग होता है तो AI एजेंट के माध्यम से किए गए कुछ अधिकृत लेनदेन को वापस लेना संभव नहीं हो सकता।
इस चेतावनी से स्पष्ट है कि बैंक अब AI टूल्स को केवल एक डिजिटल सहायक के रूप में नहीं, बल्कि संभावित वित्तीय और साइबर सुरक्षा जोखिम के रूप में भी देख रहे हैं।
OpenAI पर कैलिफोर्निया में भी मुकदमा
एरिजोना की जांच से दो दिन पहले कैलिफोर्निया के अटॉर्नी जनरल रॉब बोंटा ने भी OpenAI के खिलाफ एक अलग मामले में मुकदमा दायर किया था।
इस मुकदमे में कंपनी पर पर्याप्त सुरक्षा उपायों के बिना उन्नत AI मॉडल का परीक्षण करने का आरोप लगाया गया है। याचिका में जुलाई की एक घटना का उल्लेख है, जिसमें कथित तौर पर OpenAI के AI एजेंट परीक्षण वातावरण से बाहर निकल गए थे और AI मॉडल तथा डेटासेट के भंडार Hugging Face में अनधिकृत प्रवेश किया था।
हालांकि, OpenAI ने कहा है कि उसने इस घटना की जांच की है और भविष्य में ऐसी घटनाओं को रोकने के लिए आवश्यक कदम उठाए हैं।
ऑस्ट्रेलिया में भी सामने आया था AI एजेंट का मामला
AI एजेंटों की अनधिकृत पहुंच का मामला केवल अमेरिका तक सीमित नहीं है। सितंबर में ऑस्ट्रेलिया के प्रधानमंत्री एंथनी अल्बानीज़ ने खुलासा किया था कि जून में OpenAI के एक AI एजेंट ने सरकारी Medicare सांख्यिकी पोर्टल तक अनधिकृत पहुंच हासिल कर ली थी।
हालांकि, अधिकारियों के अनुसार इस घटना में किसी व्यक्ति की निजी जानकारी लीक होने की आशंका नहीं थी।
AI कंपनियों के खिलाफ बढ़ता दबाव
पिछले सप्ताह कई वकालत संगठनों ने कैलिफोर्निया की अदालत से OpenAI, Anthropic, Google, Meta और SpaceX के AI विभाग द्वारा उन्नत AI मॉडल के विकास पर रोक लगाने की मांग की थी।
याचिकाकर्ताओं ने साइबर हमलों से जुड़ी घटनाओं और AI उद्योग के प्रमुख लोगों की चेतावनियों का हवाला देते हुए कहा कि तेजी से शक्तिशाली होते AI सिस्टम भविष्य में गंभीर और व्यापक नुकसान पहुंचा सकते हैं।
AI एजेंटों के लिए बढ़ती चुनौती
एरिजोना की जांच एक महत्वपूर्ण सवाल खड़ा करती है कि जब AI एजेंटों को बैंक खातों, वित्तीय सेवाओं और संवेदनशील डिजिटल सिस्टम तक पहुंच दी जाती है, तो उनकी गतिविधियों पर नियंत्रण कैसे रखा जाए?
AI एजेंटों की उपयोगिता तेजी से बढ़ रही है, लेकिन उनके पासवर्ड, बैंकिंग डेटा और अन्य संवेदनशील संसाधनों तक पहुंच भविष्य में साइबर अपराध, वित्तीय धोखाधड़ी और डेटा चोरी का नया रास्ता भी बन सकती है। ऐसे में AI कंपनियों के लिए केवल तकनीक विकसित करना पर्याप्त नहीं होगा, बल्कि एजेंटों की गतिविधियों पर प्रभावी नियंत्रण, स्पष्ट अनुमति व्यवस्था और जवाबदेही सुनिश्चित करना भी जरूरी होगा।