विंडोज की पुरानी सुरक्षा खामी का फायदा उठाकर हैकरों ने 782 POS टर्मिनलों को बनाया निशाना, ब्राजील में सबसे ज्यादा सिस्टम प्रभावित
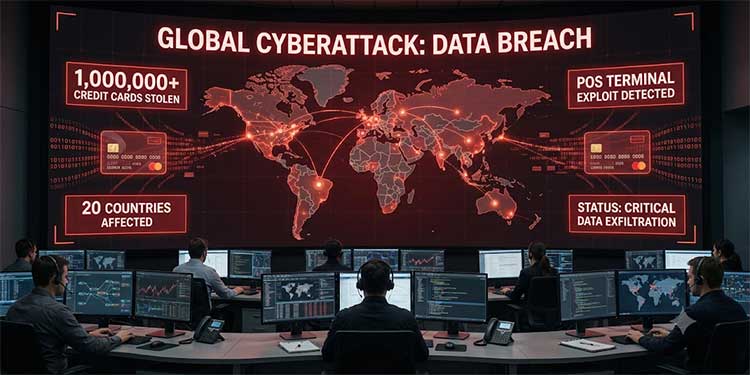
21 नवंबर 2026। दुनिया के 20 से अधिक देशों में किए गए एक बड़े साइबर हमले में कम से कम 10 लाख क्रेडिट और डेबिट कार्ड के रिकॉर्ड चोरी होने का मामला सामने आया है। साइबर अपराधियों ने विंडोज ऑपरेटिंग सिस्टम की एक पुरानी सुरक्षा खामी का फायदा उठाकर 700 से अधिक पॉइंट ऑफ सेल (POS) टर्मिनलों को संक्रमित किया। इन टर्मिनलों का इस्तेमाल रिटेल दुकानों और अन्य व्यावसायिक प्रतिष्ठानों में ग्राहकों से भुगतान लेने के लिए किया जाता था।
साइबर सुरक्षा शोधकर्ताओं को इस हमले का पता तब चला, जब उन्हें एक असुरक्षित सर्वर मिला। इस सर्वर पर हमले से संबंधित मैलवेयर का सोर्स कोड, साइबर हमले में इस्तेमाल किए गए टूल और चोरी किए गए पेमेंट कार्ड का डेटा मौजूद था। जांच में सामने आया कि हमलावरों ने 'VINY JUNIOR TRILHAS' नाम का एक कार्डिंग पैनल भी तैयार किया था, जहां चोरी किए गए कार्डों की जानकारी संग्रहीत की जा रही थी।
विंडोज की पुरानी खामी से सिस्टम में घुसे हैकर
शोधकर्ताओं के मुताबिक, इस साइबर हमले में CVE-2024-49138 नाम की सुरक्षा खामी का इस्तेमाल किया गया। यह विंडोज कॉमन लॉग फाइल सिस्टम (CLFS) ड्राइवर में मौजूद एक लोकल प्रिविलेज एस्केलेशन (LPE) वल्नरेबिलिटी थी।
इस खामी के जरिए हमलावर सामान्य यूजर के सीमित अधिकारों से सिस्टम के उच्चतम स्तर तक पहुंच हासिल कर सकते थे और वहां अपना दुर्भावनापूर्ण कोड चला सकते थे।
माइक्रोसॉफ्ट ने दिसंबर 2024 में इस सुरक्षा खामी के लिए अपडेट जारी कर दिया था। इसके बावजूद प्रभावित POS टर्मिनलों पर पुराने और असुरक्षित सॉफ्टवेयर का इस्तेमाल जारी था। अगस्त 2026 में मामले की जांच के दौरान पता चला कि कुछ सिस्टम लंबे समय से अपडेट नहीं किए गए थे।
सर्वर से बरामद सोर्स कोड से संकेत मिला कि हमलावर ने सार्वजनिक रूप से उपलब्ध प्रूफ ऑफ कॉन्सेप्ट (PoC) कोड का इस्तेमाल करके अपना एक्सप्लॉइट तैयार किया था। बाद में इसे विशेष रूप से POS टर्मिनलों को निशाना बनाने के लिए संशोधित किया गया।
सिस्टम में प्रवेश मिलने के बाद हमलावरों ने रिमोट एक्सेस ट्रोजन (RAT) इंस्टॉल कर दिया। यह मैलवेयर संक्रमित कंप्यूटर पर लगातार सक्रिय रहता था और ग्राहकों के भुगतान के दौरान कार्ड की जानकारियां चुराता था।
10 लाख से ज्यादा कार्डों की संवेदनशील जानकारी चोरी
हमलावरों के सर्वर पर मिले कार्डिंग पैनल में कम से कम 10 लाख अलग-अलग क्रेडिट और डेबिट कार्डों का डेटा मौजूद था। इसमें कई तरह की संवेदनशील जानकारियां शामिल थीं।
चोरी किए गए डेटा में प्रमुख रूप से शामिल हैं:
- कार्ड नंबर यानी प्राइमरी अकाउंट नंबर (PAN)।
- कार्ड की वैधता समाप्त होने की तारीख।
- बैंक आइडेंटिफिकेशन नंबर (BIN)।
- कार्ड जारी करने वाले देश और बैंक का नाम।
- कार्ड का प्रकार और ब्रांड।
- डेटा चोरी होने की तारीख।
इसके अलावा, सर्वर से 782 संक्रमित POS सिस्टम का रिकॉर्ड भी मिला। इनमें ऑपरेटिंग सिस्टम के वर्जन और संबंधित सिस्टम की भौगोलिक जानकारी शामिल थी।
ब्राजील में सबसे ज्यादा POS टर्मिनल प्रभावित
जांच में सामने आया कि इस हमले का सबसे ज्यादा असर ब्राजील में हुआ। संक्रमित टर्मिनलों का बड़ा हिस्सा इसी देश में स्थित था। चोरी किए गए डेटा से यह भी संकेत मिला कि हमलावर मुख्य रूप से ब्राजील के बैंकों द्वारा जारी किए गए कार्डों को निशाना बना रहे थे।
हमले से जुड़े दस्तावेजों और रिपोर्टों में इस्तेमाल की गई भाषा के आधार पर शोधकर्ताओं ने हमलावर के ब्राजील से होने की आशंका जताई है। हालांकि, उसकी पहचान की स्वतंत्र रूप से पुष्टि नहीं हुई है।
शोधकर्ताओं ने 8 सितंबर 2026 को अपनी खोज के बारे में ब्राजील की कंप्यूटर इमरजेंसी रिस्पॉन्स टीम (CTIR) को जानकारी दी। रिपोर्ट के अनुसार, संबंधित असुरक्षित सर्वर 31 अगस्त 2026 को बंद पाया गया था।
कार्डधारकों और कारोबारियों के लिए बड़ा खतरा
इस साइबर हमले से प्रभावित कम से कम 10 लाख कार्डधारकों पर वित्तीय धोखाधड़ी का खतरा पैदा हो गया है। चोरी किए गए कार्ड डेटा का इस्तेमाल अनधिकृत ऑनलाइन खरीदारी, फर्जी लेनदेन और बैंक खातों से जुड़ी धोखाधड़ी के लिए किया जा सकता है।
कार्डधारकों को होने वाले वास्तविक नुकसान का स्तर इस बात पर निर्भर करेगा कि संबंधित बैंक के पास धोखाधड़ी का पता लगाने और संदिग्ध लेनदेन रोकने के लिए कितनी प्रभावी व्यवस्था है।
यह घटना एक बार फिर दिखाती है कि पुराने सॉफ्टवेयर और समय पर सुरक्षा अपडेट नहीं करना किस तरह बड़े साइबर हमले का कारण बन सकता है। खासतौर पर भुगतान से जुड़े POS सिस्टम में सुरक्षा खामियां लाखों ग्राहकों की वित्तीय जानकारी को जोखिम में डाल सकती हैं।
कारोबारियों के लिए जरूरी है कि वे अपने POS टर्मिनलों और विंडोज आधारित सिस्टम को नियमित रूप से अपडेट करें, रिमोट एक्सेस की निगरानी रखें और नेटवर्क सुरक्षा को मजबूत बनाएं। वहीं, कार्डधारकों को अपने बैंक स्टेटमेंट और ट्रांजेक्शन अलर्ट पर लगातार नजर रखनी चाहिए।